Alterações localizadas
Esta amostra apresenta seis alterações localizadas. Esse número não equivale ao total de achados do relatório técnico.
Picasso CPI Governance Assessment
Avaliamos paisagens SAP CPI / SAP Integration Suite a partir de evidência técnica, mesmo quando o cliente não pode conceder acesso direto ao tenant.
Picasso CPI Governance Assessment transforma exports ZIP, snapshots e metadata segura em inventário rastreável, matriz de diferenças e roadmap DevOps. O assessment offline/file-based é o caminho principal; API Assessment pode ser avaliado com acesso read-only, escopo autorizado e validação controlada.
Se preferir confirmar escopo ou modalidade primeiro, abra o WhatsApp com este contexto.
Nova capacidade · Deep iFlow Diff
Por exemplo, use como Base (baseline) o iFlow exportado de DEV e como Comparado sua versão exportada de QA ou PRD. Localize as mudanças no diagrama e revise as diferenças entre ambientes com evidência técnica.
Captura real do relatório · amostra autorizada
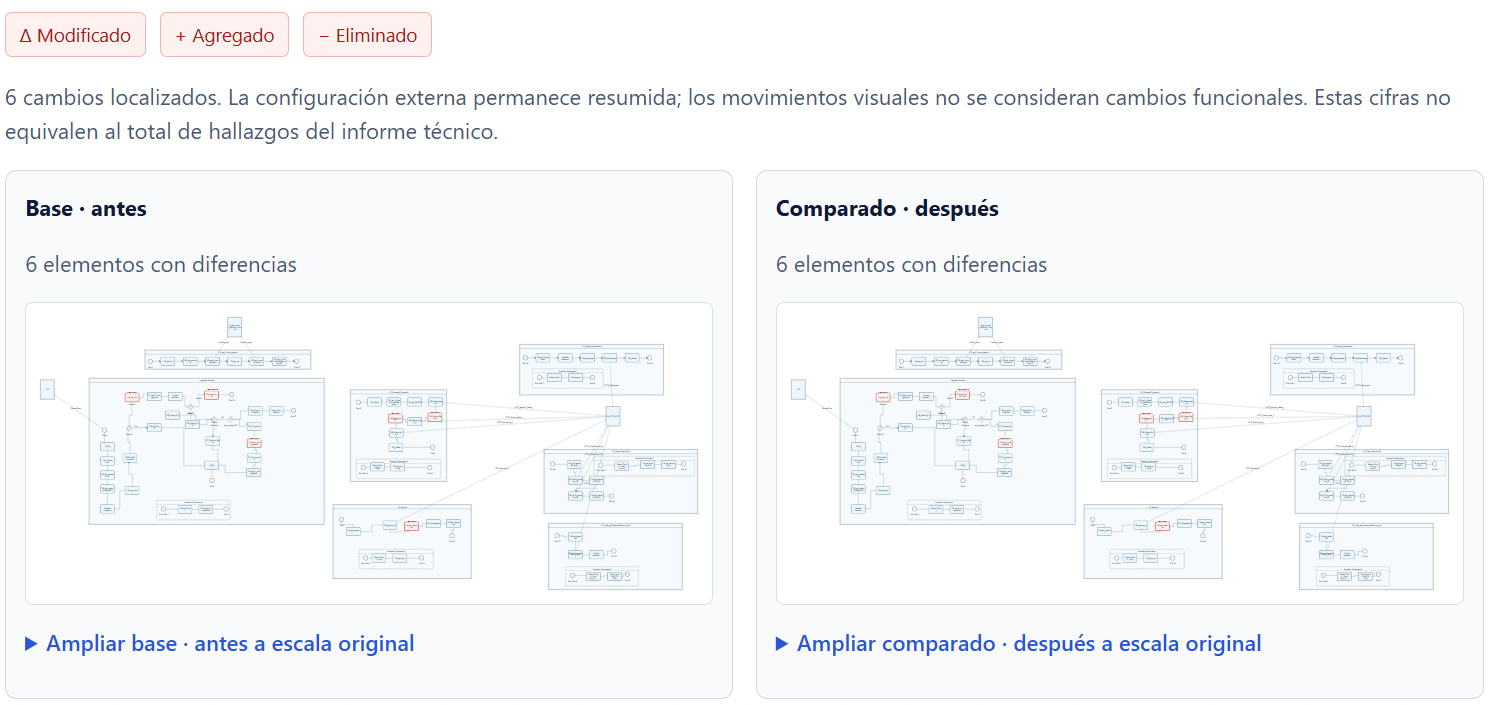
Vermelho significa diferença, não necessariamente erro.
Esta amostra apresenta seis alterações localizadas. Esse número não equivale ao total de achados do relatório técnico.
As posições e conexões disponíveis ajudam a localizar diferenças. Movimentos visuais, por si só, não são considerados alterações funcionais.
Alterações em scripts ou mappings podem destacar seus nós quando existe uma referência explícita e comprovável; isso não interpreta toda a sua lógica.
Compare versões ou ambientes no fluxo, junto à evidência técnica.
Encontre nós e conexões modificados, adicionados ou removidos.
Priorize mudanças funcionais, técnicas e estruturais. Externalizações são resumidas, com exceções de risco visíveis.
Leve a revisão visual e o detalhe técnico para documentação e conversas da equipe.
O HTML exportado começa com vistas comparativas, legenda e anotações, seguidas do relatório técnico. Pode ser consultado sem manter a aplicação aberta.
Nas amostras revisadas, é possível seguir links internos para os detalhes e expandir uma vista em escala original para percorrer o diagrama. Esses são controles do relatório; as ferramentas interativas da aplicação não são atribuídas ao HTML.
Vamos definir versões, fontes e escopo do assessment.
SAP CPI costuma começar como resposta rápida a necessidades de integração: conectar SuccessFactors, HCM, folha de pagamento, WFM, APIs, ERPs, sistemas externos ou processos críticos de negócio. Com o tempo, os pacotes crescem, os iFlows se multiplicam e cada ambiente começa a contar uma história diferente.
O problema não é ter muitas interfaces. O problema é não saber com certeza o que existe em cada ambiente, o que mudou, o que chegou à produção, qual configuração ficou fora de controle e qual risco técnico pode afetar o próximo deploy ou uma futura migração.
Picasso CPI Governance Assessment não se limita a listar iFlows nem a gerar um relatório decorativo. Construímos visibilidade real sobre a paisagem de integração, identificamos diferenças entre ambientes, documentamos evidência técnica e traduzimos achados em ações concretas.
O assessment se apoia em capacidades internas de análise para revisar exports, snapshots e configurações disponíveis. Não inferimos dependências sem suporte técnico e declaramos limitações quando a evidência não permite uma conclusão responsável.
A promessa é simples: entender o que você tem, onde seus ambientes diferem, quais riscos existem e quais ações tomar para governar melhor suas integrações SAP CPI.
Foi pensado para múltiplos ambientes, integrações críticas, tenants herdados, projetos próximos de go‑live ou cenários em que arquitetura e PMO precisam de evidência antes de decidir.
Registro de cliente, projeto e ambientes (DEV, QA, UAT, PROD ou outros) com identificação de runtime, metadata segura e hashes determinísticos.
Diferenças por existência, versão, endpoints, adaptadores, parâmetros, configuração e recursos, incluindo equivalências quando os nomes não coincidem.
Extração e análise técnica quando há evidência: Groovy, JavaScript, XSLT, mappings, WSDL/XSD/EDMX, properties/parameters e recursos referenciados ou não usados.
Achados com severidade, categoria, evidência auditável e recomendação, separando drift esperado por ambiente vs itens que exigem revisão.
Não guardamos segredos em texto plano nem imprimimos tokens/senhas/certificados. Referências a credenciais são reportadas como objetos de Security Material com owner e processo.
Sinais de dependências BTP, configuração e tarefas relevantes antes de planejar uma transição de Neo para Cloud Foundry.
Trabalhamos com exports ZIP de pacotes ou iFlows por ambiente quando o cliente não permite acesso direto. Processamos evidência local, geramos snapshots e não conservamos o ZIP original por padrão.
Quando o cliente autoriza acesso read-only, avaliamos uma captura controlada limitada a roles, permissões e capacidades disponíveis. Não é apresentado como conector produtivo nem monitoramento runtime.
Para emitir uma comparação formal, todos os ambientes ativos devem ser capturados com a mesma fonte: exports ZIP equivalentes, ou uma captura API autorizada e validada. Se a evidência vier misturada, ela é declarada como limitação e recomendamos recaptura homogênea antes de concluir diferenças entre ambientes.
Quando o cliente autoriza acesso direto, podemos avaliar uma captura limitada às permissões disponíveis. O resultado reflete o momento da captura, as capacidades habilitadas por roles e as limitações técnicas do ambiente.
Quando não há acesso direto ao tenant, o cliente entrega exports por ambiente. Esse modo reduz fricção de segurança e permite avançar com evidência técnica depurada, sempre declarando que não substitui validação runtime.
Para clientes que ainda operam SAP CPI em Neo, incorporamos uma leitura de readiness que identifica sinais, dependências e tarefas relevantes antes de planejar uma transição para Cloud Foundry.
A análise técnica depende do que o cliente entrega ou habilita por modalidade. Não “adivinhamos” o que não está sustentado por evidência.
Os achados são entregues com estrutura e evidência: severidade, categoria, impacto e racional. Quando aplicável, referenciamos documentação SAP e declaramos limitações por fonte de informação.
O assessment é responsável com o que pode concluir. A análise offline depende da qualidade e completude dos exports. A análise por API depende de roles, autorizações e capacidades habilitadas.
Detecta diferenças entre ambientes e prioriza ações antes de go‑live, hypercare ou janelas críticas de deploy.
Reduz dependência de conhecimento informal e dá visibilidade para arquitetura, PMO, suporte e equipes SAP.
Converte achados técnicos em um plano para amadurecer governança, documentação, transportes, readiness de migração e operação.
Para consultorias e partners SAP, o assessment funciona como uma camada técnica de validação antes de go‑live, suporte ou transição de projeto. Picasso T&S pode atuar como braço técnico de arquitetura quando a integração vira o gargalo da entrega.
Validar diferenças e riscos antes de mover integrações críticas.
Organizar paisagens CPI sem documentação suficiente ou com múltiplas equipes envolvidas.
Confirmar quais iFlows, endpoints, adaptadores ou configurações não estão alinhados.
Avaliar captura read-only apenas com autorização formal, permissões claras e validação técnica prévia.
Analisar exports ZIP por ambiente quando não é possível compartilhar acesso direto.
Identificar riscos, dependências e tarefas antes de planejar uma migração de Neo para Cloud Foundry.
Antes de revisar a paisagem, definimos modalidade, escopo e evidência disponível. O assessment pode ser completo ou limitado a pacotes, ambientes ou iFlows críticos.
Você não precisa esperar o go‑live, a auditoria ou uma migração para descobrir diferenças entre ambientes. Podemos iniciar com Offline/File-based Assessment por exports ZIP e avaliar API read-only apenas com autorização formal e validação controlada; se a evidência não for homogênea, primeiro definimos a recaptura adequada.
Solicitar assessment SAP CPI Continuar por WhatsApp